Installer une CMP est souvent l’une des actions les plus visibles lors d’un travail de mise en conformité d’un site. Le bandeau apparaît, les visiteurs peuvent accepter ou refuser et le projet donne immédiatement l’impression d’avoir avancé.
Il est alors tentant de résumer la situation par "le site a une CMP, donc il est conforme au RGPD".
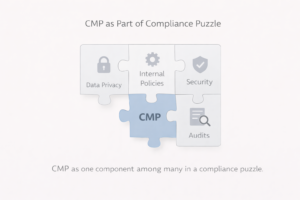
Ce raccourci est faux. Une CMP peut résoudre une partie importante du problème, mais cette partie reste seulement une brique parmi beaucoup d’autres.
C’est également pour cette raison que je n’ai jamais présenté tarteaucitron comme un outil capable de rendre un site entièrement conforme au RGPD.
Le rôle d’une CMP est relativement précis
Une CMP intervient principalement lorsqu’un site utilise des technologies dont le fonctionnement nécessite un choix de l’utilisateur.
Elle peut afficher une interface d’information et de recueil du consentement, conserver les choix nécessaires à son fonctionnement et conditionner l’utilisation de certains services à ces choix.
Dans le cas de tarteaucitron, le cœur du travail consiste surtout à contrôler le chargement de services tiers.
Si YouTube doit attendre un consentement, l’iframe peut être bloquée. Si Google Analytics ne doit pas fonctionner avant le choix du visiteur, son chargement peut être conditionné. Si le visiteur refuse, ce refus doit être respecté.
C’est déjà un rôle important, mais son périmètre est identifiable.
Le RGPD ne concerne pas uniquement les cookies
Un site peut traiter des données personnelles sans utiliser le moindre cookie publicitaire.
Un formulaire de contact collecte un nom, une adresse électronique et parfois un numéro de téléphone. Une boutique conserve des informations de commande et des adresses de livraison. Une newsletter gère une liste d’abonnés. Des journaux serveur peuvent contenir des adresses IP.
Une CMP ne décide pas combien de temps ces données doivent être conservées, qui peut y accéder ou comment répondre à une demande d’exercice de droits.
Ces sujets existent indépendamment du bandeau de consentement.
Une CMP ne rédige pas une politique de confidentialité correcte par magie
Certaines solutions proposent des générateurs de politiques. Ils peuvent aider à préparer un document, mais ils ne peuvent pas connaître automatiquement tous les traitements internes d’une organisation.
Une politique de confidentialité doit correspondre à la réalité du fonctionnement du site et de l’entreprise.
Si des données provenant d’un formulaire sont copiées dans un CRM, transmises à un prestataire puis conservées pendant cinq ans, le bandeau cookies n’a aucune connaissance intrinsèque de cette chaîne.
Une CMP ne peut donc pas certifier que l’information fournie aux personnes est complète pour l’ensemble des traitements.
Elle ne gère pas non plus la sécurité du site
Le RGPD comprend aussi des obligations concernant la sécurité des données personnelles.
Installer une excellente CMP ne corrige pas un WordPress obsolète, un mot de passe administrateur faible, une sauvegarde exposée publiquement ou une base de données accessible à un tiers non autorisé.
La sécurité de l’hébergement, des comptes, des sauvegardes, des applications et des échanges de données constitue un autre chantier.
Le bandeau peut être parfaitement configuré pendant que le reste du site présente des problèmes totalement indépendants.
Une CMP ne choisit pas les bons sous-traitants
Le choix et l’encadrement des prestataires sont également des sujets plus larges.
Une organisation peut utiliser une CMP européenne tout en envoyant les données de ses formulaires, de ses clients ou de ses employés vers différents fournisseurs externes.
Les contrats, rôles respectifs, transferts de données et garanties associées doivent être étudiés pour chaque traitement concerné.
La nationalité de la CMP ne suffit évidemment pas à résoudre ces questions pour tous les autres outils du site.
Même sur son propre périmètre, une CMP peut être mal installée
Il existe en plus une difficulté plus fondamentale : posséder une CMP ne signifie pas nécessairement que celle-ci remplit correctement son propre rôle.
Si Google Analytics est directement chargé dans le <head> avant la CMP, afficher ensuite un bandeau ne peut pas annuler les requêtes déjà envoyées.
Si un service est oublié dans la configuration, il peut continuer à fonctionner indépendamment des choix affichés au visiteur.
Si Google Tag Manager déclenche des balises qui ne sont pas correctement conditionnées, le simple fait d’avoir ajouté GTM à une CMP ne règle pas automatiquement le problème.
C’est pourquoi la vérification technique du blocage est beaucoup plus importante que la simple présence visuelle d’un bandeau.
Le consentement lui-même doit être valable
Bloquer les scripts ne suffit pas non plus si l’interface de recueil est trompeuse.
Un consentement doit être libre et résulter d’un véritable choix. Accepter ne devrait pas être considérablement plus facile que refuser.
Un énorme bouton coloré "Tout accepter" accompagné d’un refus volontairement dissimulé derrière plusieurs écrans pose donc un problème que la sophistication technique de la CMP ne compense pas.
La conception de l’interface fait partie du mécanisme de consentement.
La configuration du site évolue
Une conformité vérifiée le jour de l’installation n’est pas figée pour toujours.
Une extension WordPress peut ajouter un nouveau service. Une équipe marketing peut installer un pixel. Une vidéo externe peut être intégrée dans une nouvelle page. Une configuration Google Tag Manager peut évoluer sans aucune modification visible du code du site.
La CMP doit donc suivre l’évolution réelle du site.
C’est l’une des raisons pour lesquelles les scans, audits et vérifications régulières peuvent être utiles, même lorsqu’une CMP est déjà installée.
Le choix de la base légale ne revient pas à la CMP
Toutes les données personnelles ne sont pas traitées sur la base du consentement.
Selon le traitement, d’autres bases légales peuvent être pertinentes. Une CMP n’est pas un moteur juridique capable de décider automatiquement quelle base s’applique à chaque activité d’une organisation.
Même pour les traceurs, certaines technologies strictement nécessaires peuvent être exemptées du recueil préalable du consentement sous certaines conditions.
La CNIL cite par exemple les traceurs nécessaires à l’authentification, au panier d’achat ou à certaines personnalisations attendues du service parmi les cas pouvant être exemptés. La configuration doit donc refléter l’usage réel du traceur et pas simplement son nom.
Que peut alors garantir une bonne CMP ?
Je préfère parler de capacités techniques plutôt que de garantie globale de conformité.
Une bonne CMP doit permettre de présenter correctement les choix relatifs aux services qu’elle gère, de respecter un refus, de ne charger les services concernés qu’au moment approprié et de permettre au visiteur de modifier son choix.
Elle doit également être intégrable de manière suffisamment fiable pour que ces règles soient réellement appliquées.
C’est déjà beaucoup. Mais cela ne couvre ni les formulaires, ni les fichiers clients, ni les durées de conservation, ni la sécurité, ni les contrats avec les prestataires.
Attention aux promesses de "conformité automatique"
Je serais donc prudent face à une solution qui promet de rendre un site "100 % conforme RGPD" simplement en installant un script.
Un outil peut automatiser certaines tâches, détecter des technologies, produire des documents ou faciliter le recueil du consentement. Il peut faire gagner énormément de temps.
Mais il ne connaît pas nécessairement les traitements réalisés hors du navigateur ni les processus internes de l’organisation.
Plus la promesse de conformité est globale, plus il faut regarder précisément ce qui est réellement couvert.
Une CMP reste une brique importante
Dire qu’une CMP ne garantit pas toute la conformité ne signifie pas qu’elle est secondaire.
Sur un site utilisant de nombreux services tiers, contrôler ce qui se charge avant le choix du visiteur peut être un travail technique important. Une CMP permet justement de centraliser et de rendre gérable cette partie.
Je considère donc tarteaucitron comme un outil spécialisé : il gère un problème précis plutôt que de prétendre superviser tout le RGPD d’une organisation.
Pour choisir une CMP, je préfère une solution qui explique clairement ses limites à une solution qui promet de faire disparaître un sujet aussi vaste avec une seule balise JavaScript.